Vistas de página en total

martes, 20 de noviembre de 2012

NESSUS + METASPLOIT BACKTRACK 5R3

Primero que todo, debemos descargar el paquete de instalación de NESSUS, esto lo podemos hacer desde la URL http://www.tnable.com/downloads/, descargamos el paquete que sea adecuado para la arquitectura de nuestro sistema operativo.

en mi caso, yo lo descargue en el escritorio.


le damos permisos de ejecución, podemos hacerlo de la siguiente manera:

#chmod a+x (nombre del archivo).


luego lo ejecutaremos, y la ejecución la haremos con la siguiente linea de comandos:


#dpkg -i (nombre del archivo).


después de que los paquetes de encuentren instalados, digitaremos la siguiente linea de comandos:


#/opt/nessus/sbin/nessus-adduser, esto lo haremos para agregar el usuario que se encargara de la administración de NESSUS, este usuario será el administrador, nos pedirá nombre de usuario y contraseña, en mi caso, mi usuario es nessus, se le puede dar el usuario que queramos y obviamente la contraseña es personal.


después de hacer esto, nos aparecerá algo así.

como necesitamos registrar el producto, digitaremos la siguiente linea de comandos:

#/opt/nessus/bin/nessus-fetch -- register XXXX-XXXX-XXXX-XXXX

es de gran importancia poner doble guion (--) antes de register, ya que si no lo hacemos, no registra el producto y por ende no actualizara los plugins de NESSUS.

para obtener el código de registro, debemos ir a http://www.tenable.com/register/, ahí seleccionaremos la opción de HOME FEED. (casita de la derecha)

damos click en select, nos aparecerá el acuerdo de licencia que debemos aceptar.
después de aceptar, nos aparecerá el formulario que llenaremos con los datos que nos piden.
cuando el formulario este debidamente diligenciado, nos enviaran automáticamente el código de registro a la dirección de correo que dimos en el formulario.
cuando ya tengamos el código de registro, lo digitaremos de la siguiente manera:
damos enter y nos aparecerá algo así.

nos dice que esperemos mientras actualiza los plugins de NESSUS.

cuando halla terminado de actualizar los paquetes, entonces, iniciaremos NESSUS
ahora iniciaremos nuestro navegador y en la barra de direcciones pondremos https://localhost:8834, cuando hallamos digitado esto en el navegador, nos aparecerá algo así.
como podemos ver, el navegador desconfía de esta conexión gracias a que no tiene un SSL valido, esto no es problema, solo iremos a la parte donde dice "I Understand the Risk" (entiendo los riesgos), damos click ahí y nos aparecerá esto.
aquí, daremos click en el botón donde dice "Add Exception" (agregar excepción), después de dar click en el botón, veremos algo así.
daremos click en el botón que dice "confirm security exception" (confirmar excepción de seguridad), después de dar click en el, nos aparecerá que el navegador esta cargando la aplicación.

es común que si lo ejecutamos desde el navegador mozilla de backtrack, no nos cargue nada.

en la parte inferior derecha del navegador nos aparece un boton que dice "options", vamos a dar click ahi, esto nos desplegara una lista de opciones, cuando veamos las opciones daremos click en la opcion que dice "allow all this page", ya seleccionada esta opcion, el navegador aceptara y ejecuatara todo el contenido.
ahora veremos la interfaz de NESSUS, completamente cargada.
ya estando en este punto podremos loguearnos, ingresando nombre de usuario y contraseña.
damos click en login, y paso seguido nos aparecerá un subcuadro, en el que nos dice que NESSUS esta subscrito en la versión HOME FEED, entonces ahí, daremos click en el botón de OK que esta ubicado en la parte inferior derecha.
después de haber dado click en OK, nos aparecerá lo siguiente.
ya estamos dentro de NESSUS,  solo queda iniciar el escaneo!!!!!!!


lunes, 19 de noviembre de 2012

EXPLOTANDO SAMBA (SMB) EN METASPOLITABLE

lo primero que debemos saber es la IP de la victima, en este caso la victima será METASPLOITABLE.

aquí podemos ver la dirección IP de METASPLOITABLE, después de tener esta información  procederemos a correr el NMAP desde BACK TRACK 5 R3, es este caso.

el NMAP lo haremos de la siguiente manera, es solo una de tantas.

#nmap -sS 192.168.1.4 (IP victima).

lo corremos y esperamos a que nos de la información de la victima. Despues de haber ejecutado NMAP, la información que nos mostrara será la siguiente.
lo que nos muestra el NMAP son, los puertos que tiene abiertos y expuestos el METASPLOITABLE y los servicios que se ejecutan en cada uno de ellos, lastimosamente el puerto en el que corre el SAMBA no aparece en la lista, pero sabemos que los puertos que usa el SAMBA para operar son los puertos 137, 138, 139 y 445.

Después de saber esto corremos el  METASPLOIT FRAMEWORK en una terminal nueva o en la misma, no tendrán problema.

para ejecutar METASPLOIT, lo que debemos hacer es ejecutar el comando #msfconsole.
podemos observar que METASPLOIT ya esta listo para usarse, en este punto comenzamos a ingresar los comandos necesarios pata cargar el exploit y así atacar la victima (METASPLOITABLE).
vemos que ya se cargo el exploit y se envio a la victima, nos muestra que hay una sesion abierta.
para verificar que efectivamente estamos dentro del host remoto, digitamos el comando uname -a, posteriormente digitamos whoami, este ultimo nos permitira ver que si estemos como root o cualquier otro usuario del sistema.
ahora digitaremos el comando pwd, para saber exactamente nuestra ubicación.
podemos ver que estamos en la raíz
despues de ver que estamos como root, podemos hacer lo que se nos venga en gana dentro de la victima. en este caso y, despues de listar los directorios y archivos de la victima, entraremos a su directorio FTP y crearemos una carpeta y listaremos sus usuarios.
si nosotros ingresamos al FTP del METASPLOITABLE desde el navegador de otra maquina, veremos que no hay directorios en el mismo

entraremos a la carpeta que contiene los directorios del FTP y crearemos un directorio o carpeta.
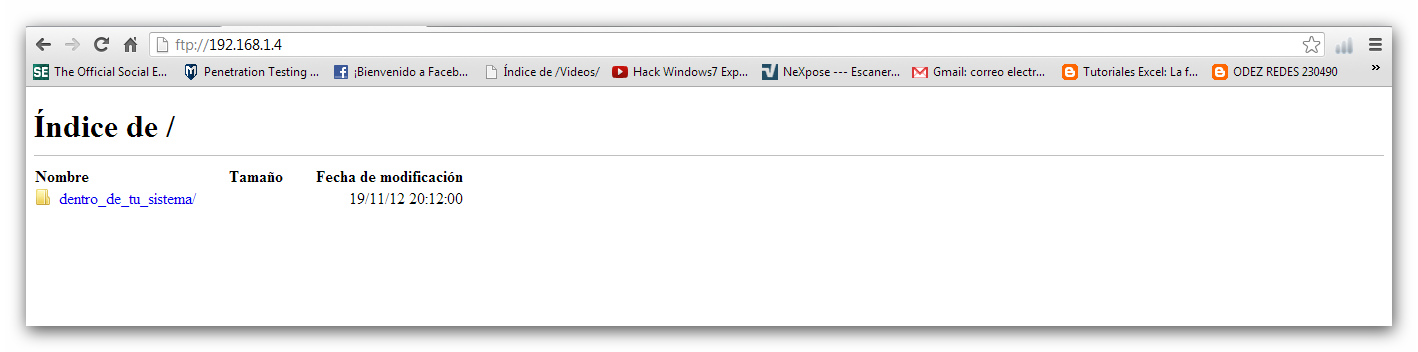
cree la carpeta dentro_de_tu_sistema, ahora, nuevamente ingresaremos al FTP o simplemente lo actualizamos con F5, y podemos que la carpeta esta creada.
ahora listaremos los usuarios del sistema.


jueves, 18 de octubre de 2012

POSECION REMOTA CON BACKTRACK MEDIANTE METASPLOIT

para realizar la posecion remota de una maquina en una red LAN, con backtrack y metasploit, debemos saber la dirección IP del host que deseamos atacar, y lo podemos hacer corriendo NMAP, si es que no sabemos la IP de dicho host.

en este caso, sabemos la IP del host victima; La victima en este caso es un WINDOWS XP, y para comenzar el ataque lo primero que haremos sera tener la IP de la victima.

para abrir esta consola lo hacemos desde una terminal, escribimos el siguiente comando estando como root, #msfconsole, digitado este comando nos aparecerá esto.

estando en este punto debemos digitar las lineas debidas para lanzar el exploit.
la linea de comandos a digitar es:

> use exploit/windows/smb/ms08_064_netapi.

a partir de ahi digitaremos las siguientes lineas que se muestran n la imagen.
en la parte de set RHOST, ponemos la IP de la victima,  la "R" es la abreviatura de remote, luego configuramos la carga útil (PAYLOAD), le indicamos que es un PAYLOAD de VNCINJECT, en donde nos dice que hará una inyección mediante una conexión de red virtual, VNC (Virtual Network Conection).

en la parte de reverse_tcp, le estamos diciendo que la información obtenida luego de lanzar un exploit, la entregue mediante el protocolo TCP (orientado a la conexión), con una conexión en reversa.

luego configuramos la parte de LHOST, ahi ponemos nuestra IP, la  "L" es la abreviatura de local, pasamos a configurar LPORT que no es otra cosa que puerto local, damos un puerto fuera de los puertos bien conocidos (1-1024), ya teniendo esta parte lista, procedemos a lanzar el exploit.
como vemos, el exploit ya cumplió su trabajo, ahora el PAYLOAD, en encarga de encontrar las sesiones abiertas en el host victima, hay una sesión abierta.

la siguiente imagen nos muestra como ya, el exploit tomo posecion de la maquina victima.
en la parte derecha podemos ver la victima (XP), y en la parte izquierda vemos como todo lo que se hace en la XP, se refleja en el backtrack, podemos ver que hacen, o podemos operar la maquina remotamente sin ningun problema.

en la terminal desde donde lanzamos el exploit, vemos como este esta corriendo.
esta imagen nos muestra como tenemos control total sobre la victima, en la parte superior de la imagen se ve como estamos dentro de backtrack.


viernes, 14 de septiembre de 2012

miércoles, 12 de septiembre de 2012

miércoles, 15 de agosto de 2012

LABORATORIOS DE EJERCICIOS DE SEGURIDAD OFENSIVA


En esta oportunidad les dejare un interesante Libro de Offensive Security, en la cual explican el funcionamiento y uso de algunas herramientas del BackTrack, así como también algunos métodos de ataques y defensa en el campo de la Seguridad Informática.

Dicho libro, contiene 324 paginas de pura información interesante, en la cual se encuentran los siguientes tutoriales:

1. Module 1 - BackTrack Basics
1.1 Finding your way around the tools
1.1.1 Exercise 1
1.2 Basic Services
1.2.1 DHCP
1.2.2 Static IP assignment
1.2.3 Apache
1.2.4 SSHD
1.2.5 Tftpd
1.2.6 VNC Server
1.2.7 Exercise 2
1.3 Basic Bash Environment
Overview
1.3.1 Simple Bash Scripting
1.3.2 Exercise 3
1.3.3 Possible Solution for ICQ Exercise
1.3.4 Exercise 4
1.4 Netcat The Almighty
Overview
1.4.1 Connecting to a TCP/UDP port with Netcat
1.4.2 Listening on a TCP/UDP port with Netcat
1.4.3 Transferring files with Netcat
1.4.4 Remote Administration with Netcat
1.4.4.1 Scenario 1 – Bind Shell
1.4.4.2 Scenario 2 – Reverse Shell
1.4.5 Exercise 5
1.5 Using WireShark (Ethereal)
Overview
1.5.1 Peeking at a Sniffer
1.5.2 Capture filters
1.5.3 Following TCP Streams
1.5.4 Exercise 6 
2. Module 2- Information Gathering Techniques
A note from the authors
2.1 Open Web Information Gathering
Overview
2.1.1 Google Hacking
2.1.1.1 Advanced Google Operators
2.1.1.2 Searching within a Domain
2.1.1.3 Nasty Example #1
2.1.1.4 Nasty Example #2
2.1.1.5 Email Harvesting
2.1.1.6 Finding Vulnerable Servers using Google
2.1.1.7 Google API
2.2. Miscellaneous Web Resources
2.2.1 Other search engines
2.2.2 Netcraft
2.2.3 Whois Reconnaissance
2.3 Exercise 7
3. Module 3- Open Services Information Gathering
A note from the authors
3.1 DNS Reconnaissance
3.1.1 Interacting with a DNS server
3.1.1.1 MX Queries
3.1.1.2 NS Queries
3.1.2 Automating lookups
3.1.3 Forward lookup bruteforce
3.1.4 Reverse lookup bruteforce
3.1.5 DNS Zone Transfers
3.1.6 Exercise 8
3.2 SNMP reconnaissance
3.2.1 Enumerating Windows Users
3.2.2 Enumerating Running Services
3.2.3 Enumerating open TCP ports
3.2.4 Enumerating installed software
3.2.5 Exercise 9 
3.3 SMTP reconnaissance
3.3.1 Exercise 10
3.4 Microsoft Netbios Information Gathering
3.4.1 Null sessions
3.4.2 Scanning for the Netbios Service
3.4.3 Enumerating Usernames
3.4.4 Exercise 11
4. Module 4- Port Scanning
A note from the authors
4.1 TCP Port Scanning Basics
4.2 UDP Port Scanning Basics
4.3 Port Scanning Pitfalls
4.4 Nmap
4.5 Scanning across the network
4.5.1 Exercise 11 
4.6 Unicornscan
5. Module 5- ARP Spoofing
A note from the authors
5.1 The Theory
5.2 Doing it the hard way
5.2.1 Victim Packet
5.2.2 Gateway Packet
5.3 Ettercap
5.3.1 DNS Spoofing.
5.3.2 Fiddling with traffic
5.3.3 Exercise 12
6. Module 6- Buffer overflow Exploitation (Win32)
A note from the authors
Overview
6.1 Looking for the Bugs
6.2 Fuzzing
6.3 Replicating the Crash
6.4 Controlling EIP
6.4.1 Binary Tree analysis
6.4.2 Sending a unique string
6.5 Locating Space for our Shellcode
6.6 Redirecting the execution flow
6.7 Finding a return address
6.7.1 Using OllyDbg
6.8 Getting our shell
6.9 Improving exploit stability
6.9.1 Exercise 13
7. Module 7- Working With Exploits
7.1 Looking for an exploit on BackTrack
7.1.1 RPC DCOM Example
7.1.2 Wingate Example
7.1.3 Exercise 14
7.2 Looking for exploits on the web
7.2.1 Security Focus
7.2.2 Milw0rm.com
8. Module 8- Transferring Files
Exercise
8.1 The non interactive shell
8.2 Uploading Files
8.2.1 Using TFTP
8.2.1.1 TFTP Pros 
8.2.1.2 TFTP Cons 
8.2.2 Using FTP
8.2.3 Inline Transfer - Using echo and DEBUG.exe
8.3 Exercise 15
9. Module 9 – Exploit frameworks
9.1 Metasploit
9.1.1 Metasploit Command Line Interface (MSFCLI)
9.1.2 Metasploit Console (MSFCONSOLE)
9.1.3 Metasploit Web Interface (MSFWEB)
9.1.4 Exercise 16
9.1.5 Interesting Payloads
9.1.5.1 Meterpreter Payload
9.1.5.2 PassiveX Payload
9.1.5.3 Binary Payloads
9.1.6 Exercise 17
9.1.7 Framework v3.0
9.1.7.1 Framework 3 Auxiliary Modules
9.1.8 Framework v3.0 Kung Foo
9.1.8.1 db_autopwn
9.1.8.2 Kernel Payloads
9.1.9 Exercise 18
9.2 Core Impact
9.2.1 Exercise 19
10. Module 10- Client Side Attacks
A note from the authors
10.1 Client side attacks
10.2 MS04-028
10.3 MS06-001
10.4 Client side exploits in action
10.5 Exercise 20
11. Module 11- Port Fun
A note from the authors
11.1 Port Redirection
11.2 SSL Encapsulation - Stunnel
11.2.1 Exercise 21
11.3 HTTP CONNECT Tunneling
11.4 ProxyTunnel
11.4.1 Exercise 22
11.5 SSH Tunneling
11.6 What about content inspection ?
12. Module 12- Password Attacks
A note from the authors
12.1 Online Password Attacks
12.2 Hydra
12.2.1 FTP Bruteforce
12.2.2 POP3 Bruteforce
12.2.3 SNMP Bruteforce
12.2.4 Microsoft VPN Bruteforce
12.2.5 Hydra GTK
12.3 Password profiling
12.3.1 WYD
12.4 Offline Password Attacks
12.4.1 Windows SAM
12.4.2 Windows Hash Dumping – PWDump / FGDump
12.4.3 John The Ripper
12.4.4 Rainbow Tables
12.4.5 Exercise 24
12.5 Physical Access Attacks
12.5.1. Resetting Microsoft Windows
12.5.2 Resetting a password on a Domain Controller
12.5.3 Resetting Linux Systems
12.5.4 Resetting a Cisco Device 
13. Module 13 - Web Application Attack vectors
13.1 SQL Injection
13.1.1 Identifying SQL Injection Vulnerabilities
13.1.2 Enumerating Table Names
13.1.3 Enumerating the column types
13.1.4 Fiddling with the Database
13.1.5 Microsoft SQL Stored Procedures
13.1.6 Code execution
13.2 Web Proxies
13.3 Command injection Attacks
13.3.1 Exercise 25
14. Module 14 - Trojan Horses
14.1 Binary Trojan Horses
14.2 Open source Trojan horses
14.2.1 Spybot
14.2.2 Insider
14.3 World domination Trojan horses
14.3.1 Rxbot
15. Module 15 - Windows Oddities.
15.1 Alternate NTFS data Streams
15.1.1 Exercise 26
15.2 Registry Backdoors
15.2.1 Exercise 27
16. Module 16 - Rootkits
16.1 Aphex Rootkit
16.2 HXDEF Rootkit
16.3 Exercise R.I.P
Final Challenges.
Tasks
TOMADO DE

E-BOOK: GMAIL HACKING


Libro de Raj Chandel un Ethical Hacker, Cyber Security Expert, and Penetration Tester, en la cual explica todo lo relacionado con Gmail, podemos encontrar "trucos, tips, seguridad y hacking".

El libro contiene lo siguiente:

1. Gmail Trips &Tricks................................................................................7
1.1 How to recall sent mails .............................................................................8
1.2. Insert images in Gmail background ...........................................................9
1.3. Open Multiple Account in same browser....................................................11
1.4. How to delete e-mail Account...................................................................12
1.5. Integrate Facebook, Twitter in G-mail...................................................... 13
1.6. Most contacted E-mail Addresses in Gmail ................................................. 16
1.7. Gmail Goggles.............................................................................................. .17
1.8. Insert images in Gmail mail.......................................................................... 18
1.9. How to delete spam messages automatically.............................................. 19
1.10. G-mail shortcuts .......................................................................................... 20
1.11. Backup your G- mail inbox online ................................................................ 21
1.12. How to send bulk mail...................................................................................22
1.13. How to convert a Gmail Account into a MP3 Player....................................26
2. G-mail Web Apps...........................................................................................27
2.1. How to send mail in Future ......................................................................28
2.2. How to find big mail ....................................................................................... 29
2.3. How to Send Self destructing E-mail ............................................................... 31
2.4. Search your E-mail without login Gmail ......................................................... 33
2.5. Convert your E-mail into task ......................................................................... 34
2.6. How to Track Mail ........................................................................................... 35
2.7. How to find valid E-mail Address ................................................................... 36
2.8. Online Email Tracer ........................................................................................ 37
2.9. Remove side bar ADS in Gmail ...................................................................... 38
2.10. True Switch ................................................................................................. 39
2.11. Message in your mobile .............................................................................. 40
2.12. Send mail in your mobile ............................................................................ 41
3. Gmail Security ............................................................................................... 43
3.1. How to find if your Gmail Account has been hacked or not ........................ 44
3.2. How to protect your Gmail Account ............................................................. 45
3.3. Gmail Account security with 2 step verification ............................................ 46
3.4. How to trace sender information .................................................................. 47
4. Gmail Hacking................................................................................................. 48
4.1. Gmail Password Decryptor ............................................................................ 49
4.2. How to view hidden Password behind........................................................ 50
4.3. Web Browser pass view .............................................................................. 51
4.4. How to hack Gmail Account (Phishing) ..................................................... 52
4.5. How to hack Gmail password using Gmail Hacker ................................... 53
4.6. Hack Gmail account password with key logger ....................................... 55
5. Gmail Tools ............................................................................................... 65
5.1. How to backup your Email into a pen drive (mail stores) ........................ 66
5.2. SYNC DOCS ............................................................................................... 69
5.3. Use Gmail as a hard Drive ........................................................................ 70
5.4. G- Watchman ............................................................................................ 71
5.5. List of G mail Tools ....................................................................................... 72

Descargar Libro: http://www.sendspace.com/file/jg6fjw

TOMADO DE 
http://calebbucker.blogspot.com/search?updated-max=2012-07-31T15:13:00-07:00&max-results=5&start=5&by-date=false

COLECCION DE LIBROS DE HACKING Y SEGURIDAD INFORMATICA


Hola, después de unos días de inactividad por motivos de viaje, en esta oportunidad he realizado esta colección de Libros de Hacking & Seguridad Informática, para que puedan disfrutar y aprender un poco mas de este maravilloso mundo del "Hacking".

Podemos encontrar libros de Programación, Malwares, Software, Pentest, Backtrack, Windows, Linux y mucho mas!

Los libros que contiene dicha colección, son estas:


TOMADO  DE